¿Sospecha que sus datos personales fueron vulnerados? Siga estas recomendaciones
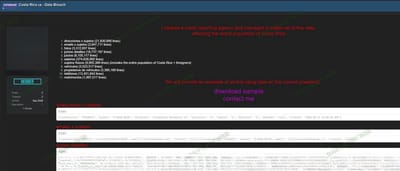
Desde el fin de semana pasado se dio a conocer que se filtraron en la dark web datos personales de costarricenses.
Ante la situación, la Agencia de Protección de Datos de los Habitantes (Prodhab), como medida preventiva, recomienda a la población mantenerse especialmente alerta ante comunicaciones inesperadas, intentos de suplantación de identidad, llamadas, mensajes o correos electrónicos que soliciten información personal o financiera, así como enlaces o archivos de procedencia desconocida.
También recuerda la importancia de utilizar contraseñas robustas y distintas para cada servicio, activar la autentificación multifactor cuando sea posible y revisar periódicamente los ajustes de privacidad de sus cuentas, aplicaciones y dispositivos.
Si considera que sus datos personales han sido tratados en contravención de la normativa vigente, puede ejercer sus derechos e interponer una denuncia ante la Prodhab en el sitio Web www.prodhab.go.cr o al 2234-0189.
Gezer Molina, director nacional de Ciberseguridad, reiteró que la información expuesta podría ser utilizada para cometer fraudes, extorsiones o ataques de phishing.
"Es por ello que recomendamos a la población desconfiar de mensajes inesperados, evitar abrir enlaces o archivos sospechosos, no compartir información personal y activar la autenticación multifactor en sus cuentas", aconsejó Molina Colomer.
De acuerdo con los primeros reportes, se trataría de millones de líneas de código que habrían sido vulnerados de la base de datos de un buró de crédito, de donde se habría extraído información relacionada con salarios, direcciones, teléfonos, correos electrónicos y fotografías, entre otros.
El Micitt confirmó que una muestra de 10.000 líneas publicadas por actor el actor malicioso sobre información de ciudadanos costarricenses en la web oscura, es real, pero no demuestra la autenticidad de la base de datos completa.
Consejos técnicos
"Cuando los datos de una persona u organización quedan expuestos, el problema no termina con la filtración. Esa información puede convertirse en una herramienta para conocer mejor a la víctima y construir ataques mucho más difíciles de identificar.
Por eso, proteger los datos también significa proteger la identidad y la confianza de las personas", señala Joey Milgram, COO de Soluciones Seguras, representante de Check Point.
La compañía de ciberseguridad dio cuatro medidas para reducir el riesgo:
- Activar la autenticación multifactor (MFA). Incorporar una capa adicional de verificación en todos los accesos ayuda a reducir el riesgo de que una contraseña comprometida sea suficiente para acceder a una cuenta.
- Utilizar contraseñas robustas y únicas. Evitar reutilizar contraseñas en diferentes plataformas reduce el riesgo de que una credencial filtrada comprometa a otras cuentas.
- Capacitar continuamente a los colaboradores. Los equipos deben aprender a identificar correos, mensajes, llamadas y otras formas de ingeniería social, incluso aquellas que utilizan información real para generar confianza.
- Adoptar un enfoque de Zero Trust (Confianza Cero), donde cada acceso debe verificarse individualmente y los usuarios, aplicaciones y dispositivos deben contar con los permisos necesarios. Este modelo evita la confianza implícita y prioriza la verificación continua.
"Las organizaciones necesitan asumir que sus identidades digitales son hoy un objetivo de ataque. La tecnología es fundamental, pero debe estar acompañada de procesos claros y colaboradores preparados para cuestionar solicitudes inusuales, especialmente cuando involucran credenciales, información sensible o dinero", agrega Milgram.