Ciberatacante publica datos que habría sustraído a cooperativa
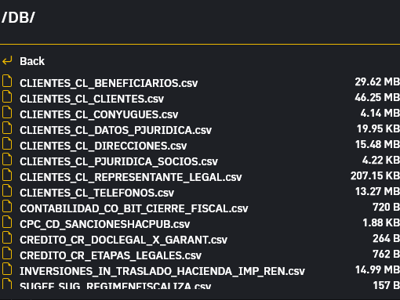
INC Ransom, actor malicioso que estaría detrás de un ciberataque de ransomware a CoopeCaja, publicó en su sitio de filtraciones una lista de los supuestos datos sustraídos.
Entre la información estaría data de clientes, direcciones, teléfonos y detalles legales entre otros, que en total suman unos 280 MB.
La cooperativa confirmó que detectó un incidente de ciberseguridad en el que un tercero no autorizado accedió a carpetas de uso administrativo.
"Al identificarlo de forma inmediata, activamos nuestros protocolos de respuesta para contener la situación y proteger nuestros servicios.
La revisión técnica no ha encontrado evidencia de acceso a cuentas de asociados ni a la plataforma transaccional, ni de movimientos no autorizados de dinero. Los fondos de nuestros asociados están seguros y nuestros servicios operan con normalidad", indicó el ente financiero con más de 35.000 asociados.
Añadieron que mantienen un monitoreo reforzado con apoyo de especialistas externos, como medida preventiva y aclararon que sus asociados no necesitan realizar ninguna gestión.
Además, hicieron un recordatorio de que Coopecaja nunca solicita claves ni códigos de verificación por teléfono, correo electrónico, WhatsApp, mensajes de texto ni redes sociales.
Consultado sobre el tema, Micitt respondió que el Equipo de Respuesta a Incidentes de Seguridad Informática (CSIRT), hasta el momento, no ha recibido ninguna notificación oficial al respecto por parte de la entidad.