Experto: Convergencia de IA y computación cuántica amenaza identidad digital
Raúl Rivera, fundador y CEO de Cyber-C
La inteligencia artificial (IA) ya está erosionando la capacidad de verificar quién es quién en el mundo digital, y la computación cuántica pondrá en jaque la criptografía que hoy protege firmas, certificados y datos.
Así lo planteó Raúl Rivera, fundador y CEO de Cyber-C, en su conferencia Q-Day & IA: El riesgo de la identidad digital, en el ID Foro 2026, encuentro dedicado al ecosistema de confianza transfronterizo en la era de la IA.
Según Rivera, cada tecnología por separado ya representa un riesgo, pero el verdadero peligro está en su convergencia. "La IA erosiona hoy la verificación humana; la computación cuántica demolerá mañana la verificación matemática", afirmó.
El especialista describió tres frentes donde la IA generativa y agéntica ya golpea la identidad digital. El primero es la ingeniería social hiperpersonalizada: los grandes modelos de lenguaje analizan el contexto de cada víctima y redactan ataques de phishing a su medida.
El segundo son las identidades sintéticas. Los deepfakes de imagen, voz y video, junto con los ataques de inyección que reemplazan en tiempo real la señal de la cámara, logran burlar controles de verificación y herramientas de detección de vida.
El tercero es la autonomía de los agentes de IA, capaces de ejecutar pagos, cambiar contraseñas o permisos, borrar datos y exfiltrar información sin intervención humana. Autenticar al usuario al iniciar sesión ya no es suficiente, advirtió el ingeniero en Informática; la verificación debe ser continua durante toda la sesión.
Raúl Rivera, fundador y CEO de Cyber-C
El reloj cuántico ya corre
En el frente cuántico, Rivera Méndez explicó que una computadora cuántica suficientemente potente podrá romper la criptografía asimétrica actual, afectando firmas digitales, certificados e intercambio de llaves. Ese momento se conoce como Q-Day.
El riesgo, sin embargo, es inmediato por la táctica "cosechar ahora, descifrar después" (harvest now, decrypt later): los atacantes roban hoy datos cifrados para abrirlos en el futuro. Para medir la urgencia, el especialista recurrió a la ecuación de Michele Mosca: si el tiempo de vida del dato más el tiempo de migración supera el tiempo restante para el Q-Day, la organización ya llegó tarde. A su juicio, la IA acelera la cosecha de datos y acorta ese margen.
La combinación produce lo que llamó una "doble falsificación": identidades sintéticas respaldadas por credenciales forjadas matemáticamente. "El verdadero epicentro del impacto no es el robo de datos, sino la incapacidad de probar quién es quién", enfatizó.
Raúl Rivera, fundador y CEO de Cyber-C
Modelo de confianza en cinco capas
Como respuesta, Rivera presentó un modelo de confianza compuesta y verificable, alineado con la guía de identidad digital NIST SP 800-63-4 y con los estándares poscuánticos del NIST publicados en 2024:
- Punto de captura: validar que la muestra biométrica viene de un sensor físico genuino, detectar deepfakes y usar la biometría solo como factor auxiliar junto a passkeys FIDO2.
- Canales y procedencia: canales autenticados y cifrados, y manifiestos de procedencia (C2PA y credenciales verificables) que documenten el origen de cada activo.
- Permisos de agentes de IA: identidades separadas por nivel, un agente nunca con más permisos que quien lo creó, y tokens de corta duración ligados a una clave.
- Trazabilidad e intervención humana: bitácoras inmutables, aprobación humana obligatoria para pagos o cambios de identidad, y un "interruptor" para revocar a un agente al instante.
- Cripto-agilidad poscuántica: abstraer la criptografía de las aplicaciones y adoptar esquemas híbridos con ML-KEM, ML-DSA y SLH-DSA.
Para las operaciones críticas propuso una regla simple: una transacción se aprueba solo si pasa por separado cinco ejes (control, prueba de persona real, procedencia, criptografía y continuidad de sesión). Un solo eje en falla la bloquea.
El conferencista también expuso los impactos para las juntas directivas: pérdidas por fraude y suplantación, pérdida de validez probatoria de contratos y bitácoras históricas, contagio por proveedores vulnerables y un freno estratégico a la adopción de IA agéntica.
Raúl Rivera, fundador y CEO de Cyber-C
Hoja de ruta de 365 días
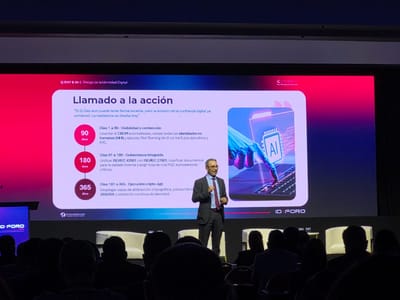
El jerarca de la firma de asesoría en gestión de riesgos y ciberseguridad cerró con un llamado a la acción en tres fases:
- Días 1 a 90, visibilidad y contención: levantar un inventario criptográfico automatizado (CBOM), censar todas las identidades no humanas y ejecutar pruebas de ataque con IA contra flujos ejecutivos y de conocimiento del cliente (KYC).
- Días 91 a 180, gobernanza integrada: unificar ISO/IEC 42001 con ISO/IEC 27001, clasificar documentos para resellado forense y exigir una hoja de ruta poscuántica a los proveedores críticos.
- Días 181 a 365, ejecución cripto-ágil: desplegar capas de abstracción criptográfica, pilotos híbridos con FIPS 203/204 y validación continua de identidad.
"El Q-Day aún puede tener fecha incierta, pero la erosión de la confianza digital ya comenzó. La resiliencia se diseña hoy", concluyó.