Costa Rica entre los 10 primeros en el mundo en recibir ataques de ransomware
La séptima edición del Reporte de Defensa Digital 2026 de Microsoft determinó que los ataques de ransomware al país aumentaron un 39% en el último año.
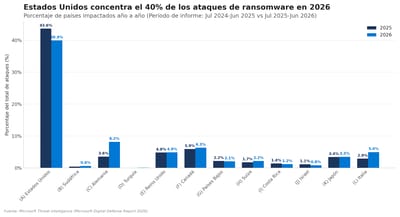
Costa Rica se ubicó en el noveno lugar a nivel mundial de los blancos de impacto del secuestro de datos, superada por Suiza (que aumentó 103%) y por encima de Israel (se incrementó 21%).
De acuerdo con el informe, el aumento en la actividad de ransomware contra el país observada por Microsoft a través de su telemetría global y capacidades de inteligencia de amenazas, los valores de la métrica pasaron de 23 en el 2025 a 32 en el primer trimestre.
A nivel mundial, Estados Unidos se ubicó en el primer lugar de los ataques de ransomware recibidos (índice 1.087) en los últimos doce meses, concentrando el 39.9% del total y Costa Rica el 1,2%.
Como parte de las acciones globales de disrupción de infraestructuras criminales realizadas por la Unidad de Crímenes Digitales (DCU) la compañía ha identificado 1.459 víctimas nacionales asociadas a distintas operaciones de cibercrimen, incluyendo campañas de robo de credenciales y malware.
"Este dato muestra que las amenazas digitales no son un fenómeno distante, sino una realidad que también impacta a usuarios y organizaciones en el país", indicó la empresa tecnológica en un comunicado.
|
País
|
2025
|
2026
|
Cambio porcentual
|
|---|---|---|---|
|
1-Estados Unidos
|
724
|
1,087
|
+50%
|
|
2-Sudáfrica
|
7
|
17
|
+143%
|
|
3-Alemania
|
59
|
222
|
+276%
|
|
4-Turquía
|
0
|
3
|
N/D
|
|
5-Reino Unido
|
80
|
133
|
+66%
|
|
6-Canadá
|
98
|
172
|
+76%
|
|
7-Países Bajos
|
36
|
56
|
+56%
|
|
8-Suiza
|
29
|
59
|
+103%
|
|
9-Costa Rica
|
23
|
32
|
+39%
|
|
10-Israel
|
19
|
23
|
+21%
|
|
11-Japón
|
57
|
95
|
+67%
|
|
12-Italia
|
48
|
135
|
+181%
|
|
Total
|
8.749
|
8.521
|
-3%
|
|
Desconocido
|
7.089
|
5.798
|
—
|
Fuente: Microsoft Threat Intelligence
El análisis
En las Américas, Estados Unidos, Canadá, Brasil, Colombia y México fueron aquellos donde las organizaciones se vieron impactadas con mayor frecuencia por actividades del cibercrimen, de acuerdo con los datos del reporte.
El documento analiza la actividad de amenazas cibernéticas observada entre el 1 de julio de 2025 y el 30 de junio de 2026, y revela cómo la inteligencia artificial, el compromiso de identidades y la creciente interconexión de los riesgos están transformando el panorama de la ciberseguridad.
A partir del análisis de más de 165 billones de señales de seguridad procesadas diariamente, el reporte identificó tres cambios que están redefiniendo la ciberseguridad: la IA está acelerando tanto los ataques como las capacidades de defensa, las identidades continúan siendo una de las principales vías de acceso para los atacantes y los incidentes cibernéticos pueden generar consecuencias que se extienden mucho más allá de la víctima original.
"Este panorama evidencia el alcance regional de las amenazas digitales y la necesidad de que las organizaciones fortalezcan sus capacidades de prevención, respuesta y resiliencia frente a un entorno de riesgo cada vez más dinámico", agrega el estudio.
Tiempos de respuesta
A nivel global, esta aceleración también está reduciendo el tiempo disponible para responder. Microsoft señala que el tiempo entre el descubrimiento de una vulnerabilidad y su explotación puede ser inferior a 24 horas, lo que reduce el margen disponible para que las organizaciones identifiquen y respondan ante un ataque.
Los datos también muestran el papel que siguen desempeñando las identidades y credenciales en los ataques. El phishing representó 23% a nivel global de las intrusiones observadas, mientras que más del 52% de las intrusiones que involucraron cuentas comprometidas derivaron en el robo adicional de credenciales, lo que muestra cómo un acceso inicial puede extenderse rápidamente.
A nivel global, los riesgos también están cada vez más interconectados: una sola cuenta, proveedor, plataforma o servicio comprometido puede generar consecuencias más allá de la víctima original y extenderse entre organizaciones, industrias y fronteras.
Frente a este panorama, Microsoft señala tres prioridades para las organizaciones: proteger las identidades, responder más rápido y fortalecer la resiliencia. Esto implica implementar mecanismos sólidos de autenticación, reducir la dependencia de contraseñas y reforzar la seguridad de las cuentas de mayor valor, así como disminuir el tiempo entre la detección y respuesta a una amenaza, automatizar procesos cuando sea posible y poner a prueba periódicamente sus planes de respuesta ante incidentes.
Al mismo tiempo, las organizaciones deben prepararse para mantener sus operaciones críticas durante una disrupción, comprender sus principales dependencias y contar con planes que les permitan recuperarse con rapidez.