Cero Riesgo es la empresa allanada para esclarecer aparente filtración de bases de datos
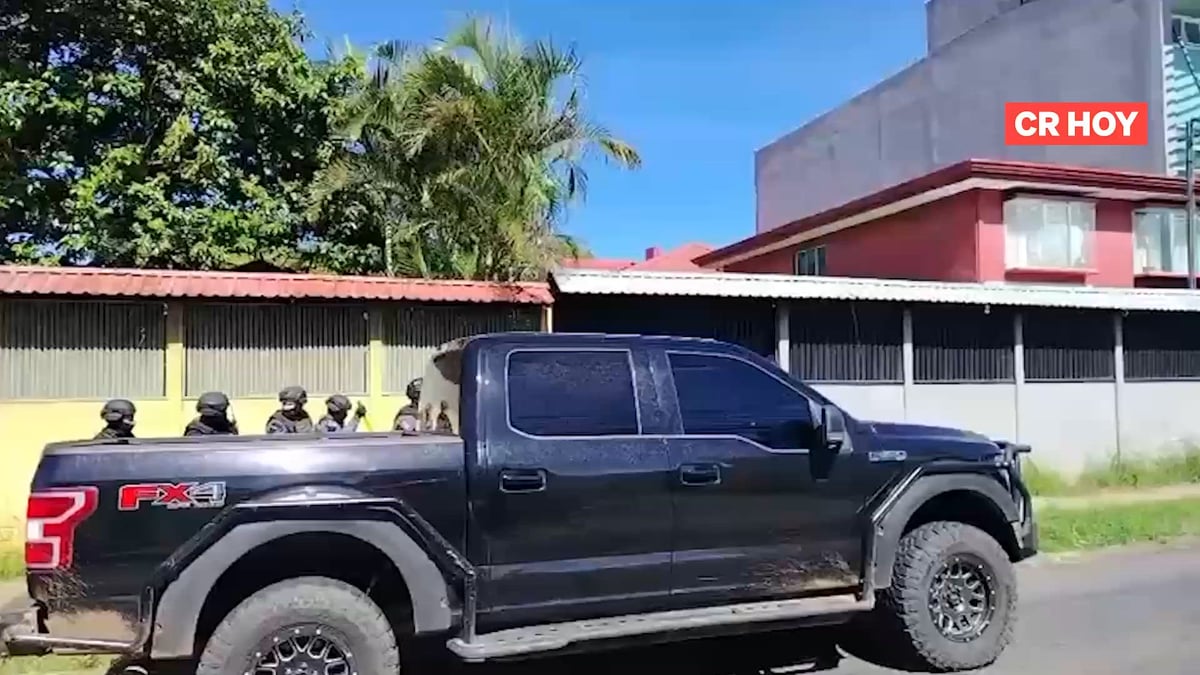
Tras los allanamientos realizados hoy por la presunta venta de datos personales de costarricenses, el abogado del buró de crédito Cero Riesgo confirmó que las instalaciones y servidores de la empresa fueron el objetivo del operativo judicial para tratar de esclarecer un ciberataque del que pudieron haber sido víctimas, el cual en apariencia derivó de la posible filtración de datos sensibles.
La compañía reconoció que un pirata informático en apariencia puso el ojo en sus sistemas y actualmente se investiga si sus bases de datos fueron puestas a la venta en la dark web semanas atrás. El abogado de la empresa, Miguel Rodríguez, aclaró que Cero Riesgo no figura como imputada en la causa penal que derivó en dos allanamientos en Tibás.
Explicó que el objetivo central de las diligencias judiciales es determinar cómo se produjo la vulneración de la información y recabar pruebas contra el presunto responsable, un hacker investigado bajo el seudónimo de "Harold 1488".
La Sección de Cibercrimen del OIJ y la Fiscalía intervinieron dos instalaciones: las oficinas administrativas de Cero Riesgo y las instalaciones de un proveedor externo donde la compañía aloja físicamente sus servidores.
En las oficinas administrativas, los agentes judiciales no decomisaron ni manipularon los equipos de trabajo. Sin embargo, en las instalaciones del proveedor, el OIJ procedió a desconectar los servidores como medida preventiva para evitar que la evidencia digital sea alterada o vulnerada.
Esta acción explica por qué la plataforma de Cero Riesgo se encuentra actualmente fuera de servicio y sus clientes no tienen acceso al sistema. La defensa legal enfatizó que Cero Riesgo figura como parte ofendida en este proceso y que está colaborando activamente con las autoridades, y que mantienen su interés en esclarecer lo ocurrido.
La compañía reiteró que no enfrenta cargos y que su personal continúa trabajando con normalidad en las labores administrativas. Además, indicó que está a la espera de que el OIJ concluya la extracción forense de los datos para reconectar los servidores y restablecer el servicio.
Estas declaraciones permiten relacionar los allanamientos con el hallazgo reportado por el Micitt, que el pasado 12 de setiembre detectó una publicación en la dark web donde se ofrecía una base con más de 400 millones de líneas de código vinculados con ciudadanos costarricenses.
El caso mantiene un abordaje en el que participan la Fiscalía, el OIJ, la Agencia de Protección de Datos de los Habitantes (Prodhab) y la Dirección de Inteligencia y Seguridad (DIS), aunque la investigación forense y penal es conducida por el OIJ.
Cero Riesgo es una empresa dedicada a la información crediticia y la gestión de bases de datos personales, especialmente para reportes comerciales, ubicación de deudores y centros de información para evaluar clientes, así como la verificación de estudios laborales, revisión de antecedentes, consultas registrales y reconocimiento facial de las personas.